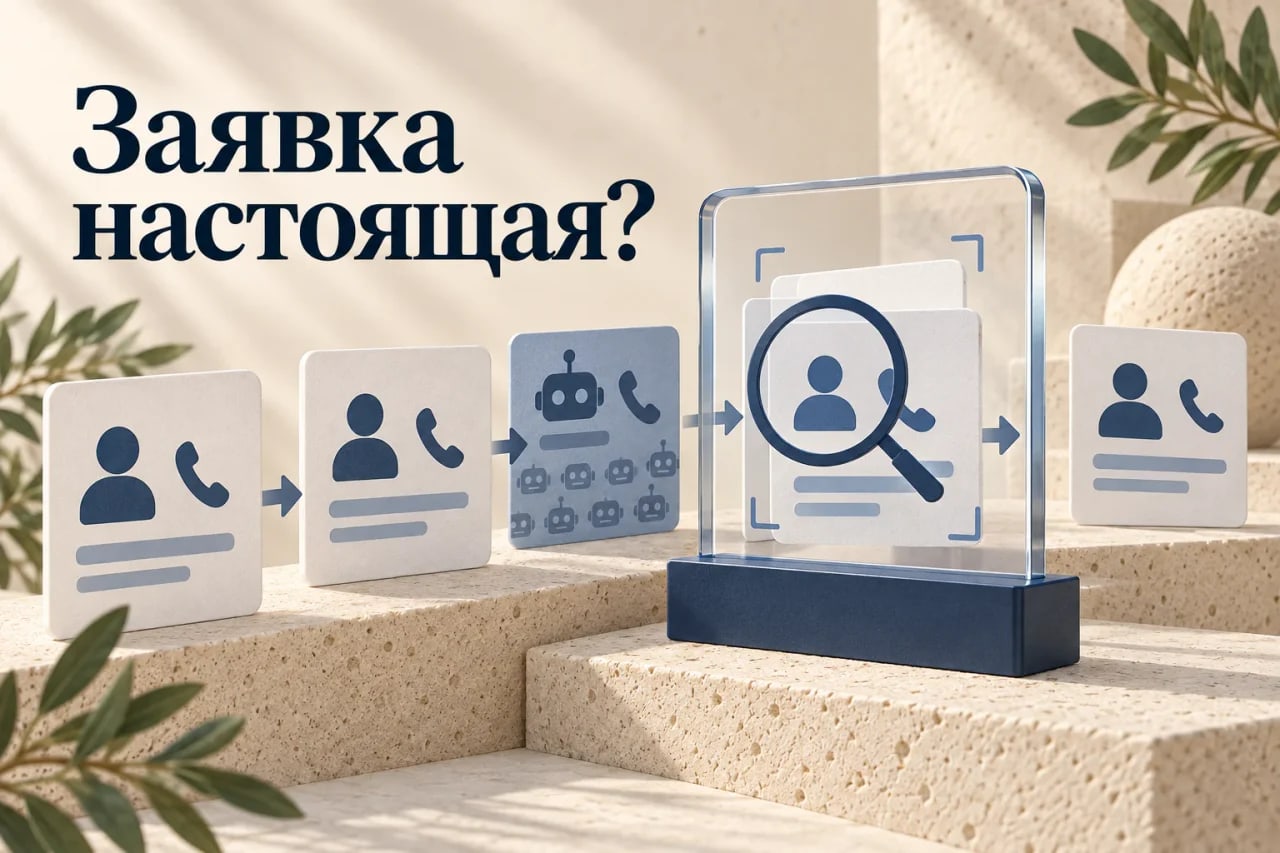
На сайте оставили заявку: обычное имя, российский номер, понятный вопрос о цене. Менеджер перезванивает, а человек на другом конце отвечает: «Я ничего не отправлял». Следом приходит ещё одна такая же история.
Это неприятнее привычного спама со случайными буквами и рекламными ссылками. Обращение выглядит убедительно, попадает в CRM, занимает время сотрудников, а иногда ещё и засчитывается как результат рекламы. Настоящий телефон при этом не подтверждает, что его владелец обращался в компанию.
Разберёмся, что проверять в такой ситуации, когда помогает капча и почему для российского сайта стоит рассмотреть Яндекс SmartCaptcha вместо привычной Google reCAPTCHA.
Почему фальшивая заявка может содержать настоящий номер
Форма обычно проверяет, заполнены ли обязательные поля и похож ли телефон на телефон. Убедиться, что человек действительно хочет заказать услугу, таким способом нельзя.
Ввести чужое имя и номер может как программа, так и человек. Осмысленный текст тоже не доказывает, что перед вами потенциальный клиент. При этом не каждое странное обращение — умышленный спам: посетитель мог ошибиться в цифре, а сайт — повторно сохранить одну отправку.
Возможны разные ситуации:
- Автоматические отправки. Программа подставляет правдоподобные данные и сообщения. Откуда взяты конкретные сведения, без проверки неизвестно.
- Ручные ложные обращения. Человек заполняет форму чужими данными. Обычную проверку «Я не робот» он вполне может пройти.
- Ошибка посетителя. Номер существует, но принадлежит другому человеку.
- Повтор на стороне сайта. Одна настоящая заявка превращается в несколько записей или уведомлений из-за ошибки обработки.
По виду заявки нельзя уверенно заявить, что сайт взломан, данные украдены или поток организовали конкуренты. Сначала нужно разобраться, как обращения попадают в систему.
Что проверить, прежде чем ставить ещё одну капчу
Я начинаю с места, где возникает проблема. Письмо в ящике, сохранённая заявка на сайте и запись в CRM — разные этапы. Важно понять, какой из них создаёт нежелательный поток.
Таблицу можно прокручивать по горизонтали. С клавиатуры: перейдите к таблице клавишей Tab и используйте стрелки.
| Критерий | Что происходит | С чего начать проверку |
|---|---|---|
| Источник писем | Письма приходят на почту, но в журнале формы нет соответствующих отправок | Проверить источник писем: спам может идти прямо на адрес, минуя сайт |
| Повтор одного обращения | Одно обращение появляется несколько раз | Проверить повторную отправку, сохранение и создание уведомлений |
| Частота отправок | За короткое время приходят десятки разных заявок | Сопоставить время, формы и доступные технические признаки массовой отправки |
| Подтверждение контакта | Люди подтверждают, что номера их, но обращений не оставляли | Проверить защиту приёма заявок и необходимость подтверждения контакта |
Совпадение IP-адреса или быстрое заполнение формы само по себе не доказывает спам. Несколько клиентов могут пользоваться общей сетью, а браузер умеет подставлять данные за секунду.
Если причина в повторном сохранении или неверной обработке, нужна доработка формы и её обработчика. Более строгая капча такую ошибку не исправит.
Почему капча не отсекает все ложные обращения
Капча помогает оценить, похожи ли действия посетителя на автоматические. Она не проверяет, кому принадлежит указанный телефон, и не подтверждает намерение купить.
Поэтому человек, который вручную отправляет чужие данные, может пройти проверку. А если капча стоит только на странице, но её результат не проверяется на сервере, автоматическая отправка может попасть прямо в обработчик формы.
Видимый значок рядом с кнопкой ещё не означает, что защита действительно работает. Проверять нужно весь путь: от заполнения до сохранения обращения и отправки уведомления.
Google reCAPTCHA и 152-ФЗ: в чём вопрос
Внешняя капча — это подключённый сервис, который обрабатывает данные посетителя. Значение имеют не только поля заявки, но и технические сведения, используемые для проверки.
Сам факт установки Google reCAPTCHA нельзя автоматически объявить нарушением 152-ФЗ. Оценивать нужно фактическую схему: какие данные получает сервис, где и как они обрабатываются, на каком основании и что предусмотрено договором.
Часть 5 статьи 18 закона устанавливает требования к локализации: по общему правилу при сборе персональных данных граждан России перечисленные в ней операции нельзя выполнять с использованием баз за пределами страны. Для трансграничной передачи есть отдельные требования статьи 12. Галочка согласия не отменяет эти обязанности, а российский хостинг сам по себе не решает вопрос с внешними сервисами на странице.
Поэтому я не советую оставлять Google reCAPTCHA только потому, что она давно установлена и «вроде работает». Для сайта с российской аудиторией разумно проверить обработку данных и рассмотреть российскую альтернативу. Правовой вывод по конкретному подключению требует оценки всей схемы, а не одного названия сервиса.
Почему я предлагаю рассмотреть Яндекс SmartCaptcha
Для российских проектов Yandex SmartCaptcha — практичный вариант: в уведомлении сервиса Яндекс указывает, что хранит собранные данные на серверах в России. Это важное обстоятельство при выборе капчи, хотя оно не заменяет проверку остальных требований к сайту.
SmartCaptcha оценивает действия посетителя и при необходимости предлагает дополнительное задание. Есть и невидимый режим: отдельный виджет не занимает место в форме, но проверка с заданием всё равно может появиться. Невидимая капча не означает полное отсутствие препятствий для пользователя.
При подключении я проверяю не только её внешний вид, но и серверное подтверждение результата. Важно также предусмотреть понятную ошибку, повторную попытку и сохранение введённого текста, если проверка не сработала.
Яндекс тоже обрабатывает данные посетителей. Использование сервиса нужно корректно отразить в документах сайта и организовать на подходящем правовом основании. Замена Google на Яндекс сама по себе не делает сайт полностью соответствующим 152-ФЗ. Расходы на сервис зависят от действующих тарифов и объёма проверок — их стоит учитывать отдельно от настройки.
Что работает вместе с капчей
Защита формы складывается из нескольких мер. Их подбирают под конкретный поток, чтобы усложнить нежелательные отправки и сохранить нормальный путь для клиента.
Проверки на сервере. Обработчик сам проверяет обязательные поля, формат и допустимый объём данных. Проверок только в браузере недостаточно: запрос можно отправить в обход страницы.
Ограничение частоты. Серии отправок за короткий промежуток получают дополнительную проверку или временное ограничение. При настройке учитывают общие сети и повтор после ошибки связи.
Защита от повторного сохранения. Если ответ сервера потерялся и посетитель нажал кнопку ещё раз, та же отправка не должна создавать второй заказ. При этом новое обращение нельзя блокировать только за похожий текст.
Дополнительные признаки. Скрытые поля и время заполнения могут помочь обнаружить автоматизацию. Но использовать один такой признак для безусловного удаления заявки опасно: он может сработать и у обычного посетителя.
Понятное поведение при сбое. Если капча не загрузилась, клиенту нужны объяснение, возможность повторить попытку и другой способ связаться. Открывать при этом незащищённую отправку формы — значит оставлять обход для того же спама.
Не обязательно подключать всё сразу. Сначала нужно найти слабое место, затем проверить выбранные меры на обычных и нежелательных отправках.
Нужен ли код из СМС
Подтверждение телефона может быть полезно, когда основная проблема — заявки на чужие номера. Код показывает, что отправитель имеет доступ к указанному номеру в этот момент. Он всё равно не доказывает, что человек намерен заказать услугу.
У такого решения есть цена: платные сообщения, дополнительный шаг и возможные задержки доставки. Саму отправку кодов тоже нужно ограничивать, чтобы её не использовали для массовой рассылки СМС за ваш счёт.
Поэтому СМС-подтверждение стоит обсуждать по ситуации, а не добавлять ко всем формам автоматически. Для короткого вопроса перед заказом лишний обязательный шаг может оказаться слишком тяжёлым.
Как понять, что стало лучше
Снижение числа заявок ещё не означает успех. Форма могла начать блокировать всех подряд.
После настройки нужно следить и за нежелательными обращениями, и за тем, как проходят настоящие. Полезно отдельно учитывать ошибки отправки, обращения людей, которые ничего не заказывали, и заявки, по которым удалось подтвердить интерес к услуге.
В аналитике также важно разделять нажатие на кнопку, успешный приём формы и результат работы менеджера. Сохранённая заявка может оказаться ложной, поэтому одно событие «форма отправлена» не показывает качество клиентов. Сравнивать результаты лучше с учётом объёма и источников трафика, а не только по общему числу обращений.
Что прислать для разбора спама
Для начала достаточно адреса страницы и короткого описания: когда начался поток, какая форма затронута, сколько нежелательных обращений приходит и что отвечают люди при обратной связи. Если сохранились примеры, уберите из них имена, телефоны, почту и другие личные сведения.
Я проверю, где возникает проблема, и предложу меры под ваш сайт: доработку обработчика, ограничения отправки, подключение SmartCaptcha или другое подходящее решение. Затем согласуем объём, стоимость и способы проверки.
Защита форм сайта от спама — от 5 000 ₽ за проект. Итог зависит от количества форм, платформы и существующей обработки заявок. Подписки на внешние сервисы и дальнейшее сопровождение обсуждаются отдельно.
Помощь специалиста
Начать можно с адреса формы и пары обезличенных примеров.
По ним определим, что нужно проверить в первую очередь.
Комментарии
0Пока нет опубликованных комментариев. Вы можете отправить первый — он появится после модерации.